XCPE: Wenn der Hersteller selbst die Hintertür einbaut und 1,3 Millionen Kunden zur Ware werden

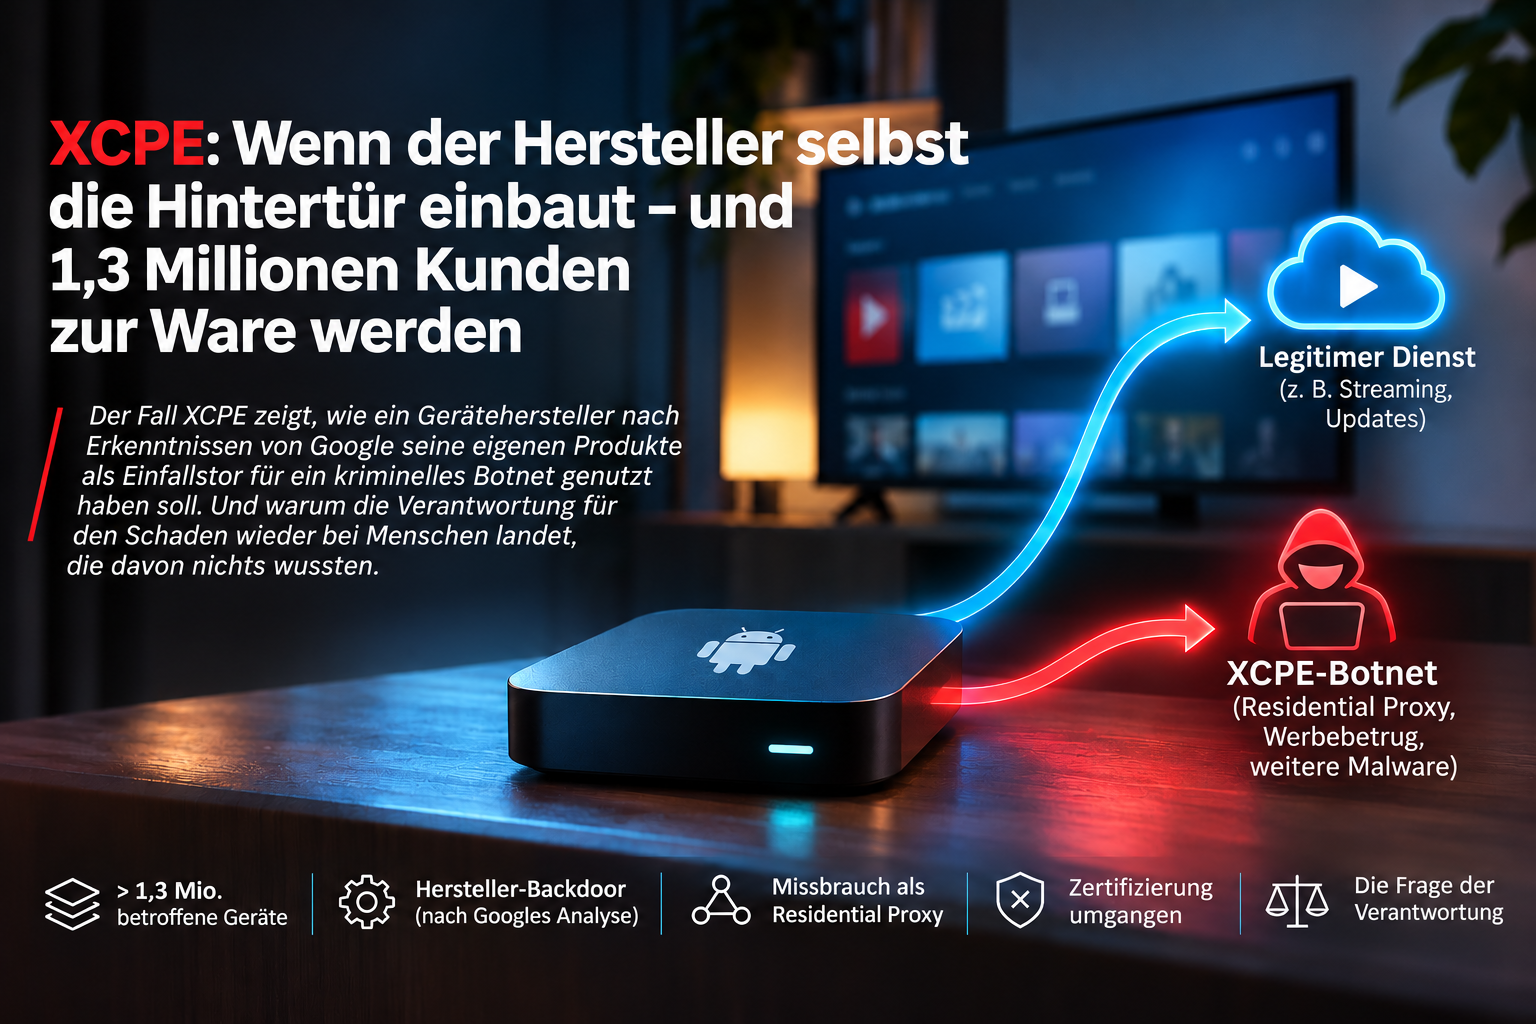
Ein Fernseher, eine Android-Box, ein Internetanschluss. Was für den Käufer nach gewöhnlicher Unterhaltungselektronik aussieht, kann für andere ein Geschäftsmodell sein. Der Fall XCPE zeigt, wie ein Gerätehersteller nach Erkenntnissen von Google seine eigenen Produkte als Einfallstor für ein kriminelles Botnet genutzt haben soll. Und warum die Verantwortung für den Schaden wieder bei Menschen landet, die davon nichts wussten.
Vor wenigen Tagen habe ich mich in meinem Artikel „Plex2Shell: Ein Patch ist kein Freibrief und warum die Verantwortung für Schäden andere tragen“ mit einer Frage beschäftigt, die mich schon länger umtreibt: Welche Verantwortung tragen diejenigen, die Sicherheitslücken entdecken, veröffentlichen, beheben oder deren Ausnutzung ermöglichen?
Bei Plex2Shell ging es um eine bekannte Schwachstelle, einen veröffentlichten Exploit und Systeme, die trotz verfügbarer Updates kompromittiert wurden. Unter anderem installierten Angreifer Proxysoftware, um fremden Datenverkehr über die Internetanschlüsse ihrer Opfer weiterzuleiten.
Der Fall XCPE führt diesen Gedanken auf eine neue Ebene.
Hier musste ein Angreifer nach den Erkenntnissen der Google Threat Intelligence Group (GTIG) nicht erst eine Schwachstelle entdecken. Er musste kein Passwort erraten und keinen Administrator dazu bringen, auf einen Link zu klicken.
Die Hintertür soll bereits vom Hersteller selbst gekommen sein.
Mehr als 1,3 Millionen Android-basierte Set-Top-Boxen wurden Bestandteil eines Botnets. Google wirft dem chinesischen Gerätehersteller Videostrong Technology vor, die dafür notwendige Schadsoftware bewusst entwickelt, installiert und für finanzielle Zwecke betrieben zu haben.
Die technische Analyse ist ausführlich. Googles Einschätzung der vorsätzlichen Beteiligung wird mit hoher Sicherheit vertreten. Eine rechtskräftige gerichtliche Feststellung über die Verantwortung des Herstellers ist das allerdings nicht.
Trotzdem ist der Fall bemerkenswert. Denn hier wird nicht einfach ein Sicherheitsversprechen durch einen Programmierfehler gebrochen. Nach Googles Darstellung wurde das Vertrauen der Käufer gezielt für ein Geschäftsmodell ausgenutzt.
Ein Gerät kaufen und Teil einer fremden Infrastruktur werden
Die Google Threat Intelligence Group veröffentlichte ihre Untersuchung am 2. November 2026. Gemeinsam mit mehreren Partnern, darunter Japans nationale Polizeibehörde, Lumen, HUMAN Security, Plume, Synthient und TrendAI, hatte Google zuvor Teile der Infrastruktur des XCPE-Botnets abgeschaltet.
Die Größenordnung ist erheblich:
- Mehr als 1,3 Millionen Android-basierte Set-Top-Boxen waren in das XCPE-Netzwerk eingebunden.
- Google führt die Backdoor auf den Gerätehersteller Videostrong zurück.
- Betroffen waren unterschiedliche Geräte und Marken, die über mehrere Jahre vertrieben wurden.
- Die Geräte konnten unter anderem als Residential-Proxys, für Werbebetrug und zur Installation weiterer Schadsoftware eingesetzt werden.
- Durch zusätzliche Maßnahmen gegen verbundene Malware-Infrastrukturen soll nach Googles Einschätzung der Zugriff auf mindestens zehn Millionen weitere kompromittierte Geräte unterbrochen worden sein.
Diese zehn Millionen Geräte sind ausdrücklich nicht zusätzlich als XCPE-infizierte Set-Top-Boxen zu verstehen. Es handelt sich um Geräte aus anderen Verbreitungswegen der beteiligten Malwarefamilien, deren Steuerungsinfrastruktur ebenfalls angegriffen wurde.
Das ist eine wichtige Unterscheidung. Große Zahlen beeindrucken, ersetzen aber keine saubere Beschreibung dessen, was tatsächlich nachgewiesen wurde.
Die entscheidende Erkenntnis liegt ohnehin an einer anderen Stelle.
Die betroffenen Kunden kauften ein Gerät, um damit fernzusehen, Medien abzuspielen oder einen digitalen Dienst zu nutzen. Stattdessen konnte das Gerät im Hintergrund Aufgaben für Personen erfüllen, mit denen sein Eigentümer niemals eine Geschäftsbeziehung eingegangen war.
Der Kaufpreis war damit möglicherweise nur ein Teil des wirtschaftlichen Werts, den der Hersteller aus dem Gerät ziehen wollte.
Der andere Teil bestand aus dem dauerhaften Zugriff auf das bereits verkaufte Produkt.
Die technische Architektur: Eine Hintertür, mehrere Geschäftsmodelle
XCPE ist technisch interessanter als eine einfache vorinstallierte Schadsoftware.
Google beschreibt eine modulare Architektur, die mindestens seit Ende 2024 weiterentwickelt wurde.
Im Zentrum steht das Paket x.cpe, das in einigen Firmwareversionen unter dem Namen com.oemservice läuft.
Diese Komponente besitzt Android-Systemrechte und wird aus einer Firmwarepartition geladen. Sie übernimmt die Kommunikation mit der Steuerungsinfrastruktur und kann weitere Komponenten installieren.
Die eigentlichen Funktionen wurden bei vielen Varianten in eine zweite Anwendung namens com.abc.nexus ausgelagert.
Diese Trennung ist entscheidend.
Die primäre Backdoor muss nicht permanent alle verdächtigen Funktionen enthalten. Sie kann weitgehend unauffällig bleiben, während andere Komponenten nachgeladen, ausgetauscht oder deaktiviert werden.
So entsteht eine Plattform, auf der unterschiedliche Kunden der Botnet-Betreiber verschiedene Leistungen beziehen können.
Google dokumentiert mehrere Einsatzbereiche:
Residential Proxys: Fremder Netzwerkverkehr wird über die Internetanschlüsse der infizierten Geräte geleitet. Die öffentliche IP-Adresse gehört dann zum Anschluss des Opfers und nicht zum eigentlichen Auftraggeber.
Werbebetrug: Schadsoftware erzeugt automatisierte Seitenaufrufe, Werbeeinblendungen und Interaktionen, ohne dass der Besitzer davon etwas bemerkt.
Weitere Malware: Zusätzliche Module können nachgeladen und ausgeführt werden. Damit wird ein einmal kompromittiertes Gerät zur Verteilplattform für weitere Akteure.
Fernsteuerung: Die Betreiber konnten Shellbefehle ausführen, Anwendungen unbemerkt installieren, Screenshots aufnehmen und Informationen über das lokale Netzwerk sammeln.
Google beobachtete nach eigenen Angaben auch tatsächlich sensible Eingriffe durch die Betreiber, darunter das Auslesen von Geräteinformationen und Protokollen, die Ausführung von Befehlen sowie das Einrichten von Reverse Shells.
Das ist deutlich mehr als irgendein unerwünschter Hintergrunddienst.
Wir sprechen über eine fremde Administrations- und Ausführungsumgebung innerhalb eines Geräts, das der Kunde für seinen eigenen Gebrauch gekauft hat.
MQTT als Steuerungskanal
Besonders interessant ist die Nutzung von MQTT.
Das Protokoll kennen viele Administratoren aus IoT-Umgebungen, Industrieanlagen oder Home Assistant. Es ist für leichtgewichtige Nachrichtenübertragung entwickelt worden und eignet sich auch für dauerhaft verbundene Geräte.
Genau diese Eigenschaften nutzten die Betreiber von XCPE.
Nach einer initialen HTTP-Kommunikation bauten die Geräte eine dauerhafte Verbindung zu einem MQTT-Broker auf. Über diese Verbindung konnten Befehle und Konfigurationen verteilt werden.
Google dokumentiert unter anderem den Broker mqtt.szbboys[.]com, der über die ungewöhnlichen TCP-Ports 3885 bis 3887 angesprochen wurde.
Die Malware konnte darüber Installationsbefehle, Shellaktionen und Konfigurationsänderungen erhalten. Zusätzlich nutzten einzelne Proxy-Module weitere Protokolle wie WebSockets, QUIC und Reverse-Tunnel-Verbindungen.
Das Entscheidende ist dabei nicht MQTT selbst. Das Protokoll ist weder bösartig noch grundsätzlich unsicher.
Ein legitimes Kommunikationsprotokoll wird zum Steuerungskanal, wenn ein Angreifer die Anwendung und deren Berechtigungen kontrolliert.
Wer nur nach klassischen Malware-Verbindungen oder bekannten Angriffsports sucht, übersieht solche Strukturen leicht.
Wenn selbst eine Zertifizierung nicht schützt
Der vielleicht unangenehmste Teil des Falls betrifft Google selbst.
Android-TV-Geräte können Zertifizierungsverfahren durchlaufen, die Kompatibilität und Sicherheitsanforderungen überprüfen sollen.
Für einen normalen Käufer ist eine solche Zertifizierung ein Vertrauenssignal. Sie vermittelt zumindest den Eindruck, dass ein Gerät gewisse Qualitäts- und Sicherheitsprüfungen bestanden hat.
Google räumt nun ein, dass Videostrong nach seiner Untersuchung durch Verschleierungstechniken eine Lücke in diesen Prüfverfahren ausgenutzt hat.
Die eigentliche Schadfunktion wurde nach dem ersten Start des Geräts geladen.
Das ist ein grundsätzliches Problem.
Eine Zertifizierung kann einen bestimmten Zustand prüfen. Sie beweist damit noch nicht, dass ein Hersteller anschließend keine problematischen Komponenten nachlädt oder seine Software nicht später verändert.
Der Käufer kann das kaum beurteilen.
Er sieht eine Verpackung, einen Markennamen und möglicherweise ein Zertifizierungslogo. Die eigentliche Firmware, ihre Updatekanäle und die Kommunikation mit den Servern des Herstellers bleiben ihm weitgehend verborgen.
Selbst für technisch versierte Käufer ist es schwierig, eine proprietäre Firmware vollständig zu untersuchen.
Google hat nach der Veröffentlichung die Zusammenarbeit mit Videostrong beendet, den Hersteller und verbundene Unternehmen von künftigen zertifizierten Android-Geräten beziehungsweise entsprechenden Softwarelieferungen ausgeschlossen und Änderungen an seinen Prüfverfahren angekündigt.
Das sind notwendige Reaktionen.
Sie werfen aber eine weitergehende Frage auf:
Welchen Wert hat ein Sicherheitsversprechen, wenn derjenige, dessen Verhalten kontrolliert werden soll, die Kontrolle selbst umgehen kann?
Eine Zertifizierung ist kein wertloses Stück Papier. Sie kann Risiken reduzieren und Mindeststandards durchsetzen.
Aber sie ist kein Ersatz für nachvollziehbare Firmwareherkunft, kontrollierte Updateprozesse und eine unabhängige Überprüfung des tatsächlich betriebenen Systems.
Vor allem darf sie nicht als Garantie verstanden werden, dass das Vertrauen nach dem Kauf dauerhaft gerechtfertigt bleibt.
Das eigentliche Produkt ist der Internetanschluss des Kunden
Bei vielen kompromittierten Geräten denken wir zunächst an gestohlene Daten, Passwörter oder Rechenleistung.
Residential-Proxy-Netzwerke zeigen, dass bereits der Internetanschluss selbst wirtschaftlich wertvoll ist.
Ein Angreifer, der für seine Aktivitäten einen gewöhnlichen Server bei einem Cloudanbieter nutzt, hinterlässt eine vergleichsweise leicht erkennbare Herkunft.
Die IP-Adresse gehört beispielsweise zu einem bekannten Rechenzentrum. Sicherheitsprodukte können sie als Hosting-Adresse klassifizieren und auffälligen Verkehr entsprechend bewerten.
Bei einem Residential Proxy sieht das anders aus.
Der Verkehr wird über den Internetanschluss eines Privathaushalts oder eines kleinen Unternehmens weitergeleitet.
Gegenüber dem angegriffenen Dienst erscheint dann die öffentliche IP-Adresse dieses Anschlusses.
Das kann automatisierte Loginversuche, Web-Scraping, Betrug oder andere unerwünschte Aktivitäten schwerer erkennbar machen. Residential-Netze sind zwar nicht automatisch vertrauenswürdig, ihre Adressen wirken aber häufig weniger auffällig als bekannte Cloud-Infrastruktur.
Damit wird aus einem Fernseher im Wohnzimmer eine bezahlbare Zwischenstation für fremde Operationen.
Und der eigentliche Besitzer?
Der weiß möglicherweise nicht einmal, dass das Gerät gerade Netzwerkverkehr für Dritte transportiert.
Genau das war bereits bei Plex2Shell ein zentrales Problem.
Dort konnten Angreifer einen verwundbaren Medienserver kompromittieren und anschließend als Proxy missbrauchen.
Bei XCPE ist die Lage nach Googles Erkenntnissen noch gravierender: Die Infrastruktur für den Missbrauch soll bereits Teil des vom Hersteller ausgelieferten Produkts gewesen sein.
Die technische Wirkung kann ähnlich sein. Die Frage nach Verantwortung ist eine völlig andere.
Was das für angegriffene Unternehmen bedeutet
Für Sicherheitsverantwortliche entstehen daraus ganz praktische Schwierigkeiten.
Angenommen, ein Unternehmen beobachtet Tausende fehlgeschlagene Anmeldeversuche gegen seinen VPN-Zugang.
Die Verbindungen kommen aus unterschiedlichen Ländern, von wechselnden Internetanbietern und über gewöhnliche Privatkundenanschlüsse.
Eine IP-basierte Sperrung kann einen konkreten Angriffsversuch unterbrechen. Sie löst aber nicht das Problem, dass der Angreifer über einen großen Bestand weiterer Proxy-Endpunkte verfügen kann.
Gleichzeitig können IP-Adressen, die gestern für Angriffe genutzt wurden, heute wieder von legitimen Kunden verwendet werden.
Eine dauerhafte Blockliste wird dann schnell zum Konflikt zwischen Sicherheit und Erreichbarkeit.
Das bedeutet nicht, dass die im XCPE-Bericht beschriebenen Geräte nachweislich für bestimmte VPN-Angriffe verantwortlich waren. Ein solcher Zusammenhang ist durch die ausgewerteten Quellen nicht belegt.
Der technische Mechanismus erklärt aber sehr gut, warum verteilte Angriffe aus Residential-Netzen für Unternehmen so schwierig zu behandeln sind.
Wir sehen den Ausgangspunkt einer Verbindung.
Wir sehen damit noch lange nicht den eigentlichen Urheber.
Wenn Zustimmung nur noch ein Softwareparameter ist
Eines der bemerkenswertesten technischen Details findet sich bei der Untersuchung des AppSalt-SDKs.
AppSalt ist ein SDK für Residential-Proxy-Funktionen, das Google im Zusammenhang mit der Monetarisierung kompromittierter Geräte untersucht hat.
Nach Googles Analyse wurde die SDK-Funktion optIn() aufgerufen, ohne dem Nutzer zuvor eine entsprechende Einwilligungsoberfläche anzuzeigen.
Ein internes Zustimmungskennzeichen konnte damit gesetzt werden, ohne dass tatsächlich eine informierte Einwilligung des Gerätebesitzers vorlag.
Das klingt zunächst nach einem Implementierungsdetail.
Tatsächlich berührt es eine grundsätzliche Frage:
Was ist eine technische Zustimmung wert, wenn niemand überprüft, ob der Mensch dahinter überhaupt gefragt wurde?
Ein gesetztes Flag ist kein Beleg für eine freie, informierte Entscheidung.
Ein erfolgreich abgeschlossener API-Aufruf beweist nicht, dass dessen Voraussetzungen erfüllt waren.
Und die Tatsache, dass ein SDK technisch eine Einwilligungsfunktion bereitstellt, bedeutet noch lange nicht, dass der Integrator sie korrekt verwendet.
Das gilt nicht nur für Proxysoftware.
Die gleiche Problematik begegnet uns bei Tracking, Telemetrie, Werbe-SDKs und anderen Diensten, die sich auf eine angeblich vorhandene Zustimmung berufen.
Wer Daten oder Ressourcen von Kunden kommerziell nutzt, darf sich nicht blind auf ein von Dritten gesetztes Kennzeichen verlassen.
Gerade bei Residential-Proxys müsste nachvollziehbar sein, welches konkrete Gerät wann, auf welcher Grundlage und durch welche tatsächliche Nutzerhandlung in das Netzwerk aufgenommen wurde.
Alles andere ist bestenfalls eine unzureichende Kontrolle.
Die Verantwortung endet nicht beim Hersteller
Googles Vorwürfe richten sich unmittelbar gegen Videostrong.
Nach seiner Analyse handelt es sich nicht um einen einmaligen Fehler, einen unbemerkt eingebrachten Fremdcode oder das Handeln eines einzelnen abtrünnigen Mitarbeiters.
Google bewertet die Entwicklung und den Betrieb des Systems als vorsätzliches, wirtschaftlich motiviertes Verhalten.
Diese Einschätzung verdient angesichts der dokumentierten technischen Infrastruktur erhebliches Gewicht. Trotzdem sollte man zwischen technischer Zuschreibung, geschäftlicher Beteiligung und rechtlich festgestellter Schuld unterscheiden.
Die gesellschaftliche Verantwortung lässt sich bereits unabhängig von einem abschließenden Gerichtsurteil diskutieren.
Der Hersteller: Wer Geräte entwickelt, Firmware bereitstellt und Updatekanäle kontrolliert, trägt besondere Verantwortung dafür, dass diese Möglichkeiten nicht gegen die Käufer eingesetzt werden.
Die Zertifizierungsplattform: Wer durch Prüfungen und Markenzeichen Vertrauen schafft, muss fragen, ob die eigenen Kontrollen auch nachträglich aktivierte Funktionen und spätere Änderungen ausreichend berücksichtigen.
Die Vertriebsunternehmen: Wer Geräte unter eigener Marke verkauft, kann sich nicht dauerhaft darauf beschränken, Sicherheitsfragen an einen unbekannten Auftragsfertiger weiterzureichen.
Die Betreiber von Proxyplattformen: Wer Netzwerkzugänge einkauft und weiterverkauft, muss sich fragen lassen, wie die zugrunde liegende Einwilligung verifiziert wird und ob Hinweise auf Missbrauch tatsächlich Konsequenzen haben.
Die Käufer und Administratoren: Sie müssen angemessene Schutzmaßnahmen umsetzen können. Die Anforderungen dürfen dabei aber nicht voraussetzen, dass jeder private Fernsehnutzer reverse-engineering-fähiger Malwareanalyst ist.
Diese Verantwortung ist nicht bei allen Beteiligten gleich groß.
Vor allem darf sie nicht in eine pauschale Schuldzuweisung an den Endnutzer umschlagen.
Wer ein scheinbar reguläres Gerät kauft, dessen Firmware bereits eine versteckte Hintertür enthält, hat eine völlig andere Ausgangslage als ein professioneller Betreiber, der bekannte Sicherheitswarnungen ignoriert.
Verantwortung muss sich an Wissen, Einflussmöglichkeiten und zumutbaren Schutzmaßnahmen orientieren.
Und genau hier liegt für mich die Parallele zu Plex2Shell:
Diejenigen, die Schaden verhindern können, sind nicht zwangsläufig diejenigen, die ihn am Ende tragen.
Warum das Abschalten eines Botnets noch keine Geräte repariert
Google und seine Partner haben nach eigenen Angaben zentrale Steuerungssysteme und Domains abgeschaltet.
Dadurch verlieren viele kompromittierte Geräte zumindest vorerst die Verbindung zu ihren bisherigen Betreibern.
Das ist ein erheblicher Erfolg.
Aber eine unterbrochene Steuerungsverbindung bedeutet nicht, dass die Geräte wieder vertrauenswürdig sind.
Nach Googles Analyse liegt die primäre Backdoor in einer Firmwarepartition und kann sich nach einer Entfernung aus dem regulären Anwendungsbereich erneut installieren.
Ein gewöhnlicher Werksreset muss eine solche Komponente deshalb nicht beseitigen.
Auch die Abschaltung der bisherigen Command-and-Control-Server entfernt nicht automatisch sämtliche vorinstallierten Schadfunktionen.
Ein kompromittiertes Gerät kann nach der Abschaltung zunächst unauffällig sein. Es kann aber weiterhin eine manipulierte Firmware besitzen und damit ein Sicherheitsrisiko darstellen.
Eine verlässlich saubere Wiederherstellung setzt eine nachweislich vertrauenswürdige Firmware voraus. Wenn eine solche nicht verfügbar ist oder sich ihre Integrität nicht überprüfen lässt, bleibt aus Sicherheitssicht nur die Außerbetriebnahme beziehungsweise der Austausch.
Für Privatkunden ist das eine ziemlich bittere Konsequenz.
Sie haben ein Gerät bezahlt, es bestimmungsgemäß verwendet und sollen es möglicherweise entsorgen, weil die Software vom Hersteller selbst nicht vertrauenswürdig ist.
Hier reicht die übliche Empfehlung, regelmäßig Updates zu installieren, offensichtlich nicht aus.
Ein Update schützt nur dann, wenn auch derjenige vertrauenswürdig ist, der es bereitstellt.
Was Unternehmen aus XCPE lernen sollten
Für einen professionellen Infrastrukturbetreiber ist der Fall mehr als eine Warnung vor günstigen Android-TV-Boxen.
Er betrifft die grundlegende Frage, welche Vertrauensrechte wir Geräten innerhalb unserer Netzwerke einräumen.
Eine Set-Top-Box, ein Konferenzdisplay, ein digitaler Werbebildschirm oder ein anderes IoT-Gerät besitzt möglicherweise weder produktive Daten noch administrative Zugangsdaten.
Trotzdem kann es aus seiner Netzwerkposition heraus sehr wertvoll sein.
Es sieht andere Geräte, kann Verbindungen aufbauen, Dienste untersuchen und möglicherweise über lange Zeit unauffälligen Netzwerkverkehr erzeugen.
Ich würde deshalb aus dem Fall fünf praktische Konsequenzen ziehen.
1. IoT-Geräte gehören nicht ins normale Unternehmensnetz
Ein Gerät sollte nur diejenigen Systeme erreichen können, die es für seine eigentliche Aufgabe benötigt.
Ein Konferenzdisplay benötigt normalerweise keinen Zugriff auf Domain Controller, Backupserver, Hypervisor oder administrative Schnittstellen.
Netzwerksegmentierung reduziert den Schaden, falls das Gerät selbst nicht vertrauenswürdig ist.
2. Ausgehender Verkehr ist genauso wichtig wie eingehender
Viele Sicherheitskonzepte schützen vor allem vor ungewollten Verbindungen aus dem Internet.
XCPE zeigt, warum auch ausgehender Verkehr kontrolliert werden muss.
Eine Android-Box, die dauerhaft unbekannte Broker kontaktiert, Reverse-Tunnel aufbaut oder erhebliche Upload-Mengen erzeugt, sollte zumindest auffallen.
Das bedeutet nicht, sämtliche MQTT- oder QUIC-Verbindungen grundsätzlich zu verbieten.
Es bedeutet, erwartete Kommunikation zu definieren und Abweichungen erkennbar zu machen.
3. Eine Zertifizierung ersetzt keine technische Bewertung
Hersteller, Herkunft der Firmware, Updateversorgung und dokumentierte Sicherheitsprozesse müssen Teil einer Beschaffungsentscheidung sein.
Bei kritischen Geräten sollte außerdem nachvollziehbar sein, wer die Firmware entwickelt, signiert und verteilt.
Ein bekannter Markenname allein beantwortet diese Fragen nicht.
4. Monitoring muss Verhalten erkennen, nicht nur Schadsoftware
Klassische Signaturen und Indicators of Compromise sind wichtig.
Sie erkennen aber häufig nur bereits bekannte Varianten.
Interessanter wird die Frage, ob ein Gerät plötzlich neue externe Kommunikationspartner besitzt, zusätzliche Dienste verwendet oder ungewöhnliche Datenmengen überträgt.
Für zentrale Logging- und Monitoring-Plattformen sind solche Abweichungen oft aussagekräftiger als eine bloße Liste verdächtiger IP-Adressen.
5. Ein kompromittiertes Gerät ist kein vertrauenswürdiger Ausgangspunkt für die eigene Reparatur
Wer nachweislich manipulierte Firmware betreibt, kann nicht einfach darauf vertrauen, dass ein Reset oder ein vom gleichen Anbieter bereitgestelltes Update die Integrität wiederherstellt.
Im Zweifel muss die Wiederherstellung über einen unabhängig überprüfbaren Weg erfolgen.
Ist das nicht möglich, sollte das Gerät das Netzwerk verlassen.
Das ist unbequem und verursacht Kosten.
Aber ein billiges Gerät wird nicht dadurch sicher, dass sein Austausch wirtschaftlich unerfreulich ist.
Plex2Shell und XCPE: Zwei Fälle, dieselbe unbequeme Wahrheit
Bei Plex2Shell warf ich die Frage auf, ob die Veröffentlichung eines unmittelbar verwendbaren Exploits auch dann verantwortbar ist, wenn ein Patch bereits verfügbar ist, aber längst nicht alle Nutzer geschützt sind.
Der Forscher hatte eine reale Schwachstelle gefunden. Seine Arbeit trug zur Behebung bei. Die Veröffentlichung senkte allerdings auch die Hürde für deren Ausnutzung.
Bei XCPE ist die Situation wesentlich eindeutiger, sofern sich Googles Vorwürfe bestätigen.
Hier geht es nicht um eine schwierige ethische Abwägung bei der Veröffentlichung von Forschungsergebnissen.
Es geht um den Vorwurf, dass ein Hersteller seine eigenen Kunden wissentlich zum Bestandteil einer kommerziellen Missbrauchsinfrastruktur gemacht hat.
Trotzdem führen beide Fälle zum selben Ergebnis.
Ein Gerät wird für einen Zweck gekauft und für einen anderen missbraucht.
Die eigentlichen Betreiber der missbräuchlichen Infrastruktur profitieren davon.
Die Folgen tragen Nutzer und Dritte.
Das kann die missbrauchte Bandbreite eines privaten Internetanschlusses sein, eine verdächtige IP-Adresse, ein Angriff auf einen Unternehmensdienst oder der Verlust des Vertrauens in ein gekauftes Produkt.
Und in beiden Fällen greift die Vorstellung zu kurz, der Eigentümer sei für sämtliche Folgen verantwortlich, weil das Gerät schließlich in seinem Netzwerk steht.
Der Eigentümer besitzt die Hardware.
Er kontrolliert deshalb noch lange nicht jede darauf ausgeführte Software.
Wer verdient, muss Verantwortung übernehmen
Ich halte den Fall XCPE für einen der bemerkenswertesten Supply-Chain-Vorfälle dieses Jahres.
Nicht unbedingt wegen der Größe des Botnets. Millionen kompromittierter Geräte sind leider kein neues Phänomen.
Neu und besonders problematisch ist der von Google dokumentierte Vorwurf, dass der Hersteller selbst das zentrale Vertrauen seiner Kunden missbraucht hat.
Wenn sich aus einem regulären Produktverkauf heimlich ein dauerhaftes Geschäftsmodell mit den Ressourcen des Kunden entwickelt, werden grundlegende Grenzen überschritten.
Der Käufer hat nicht in die Vermietung seiner Internetverbindung eingewilligt.
Er hat nicht zugestimmt, dass Fremde Software auf seinem Gerät installieren oder sein lokales Netzwerk untersuchen.
Und er hat ganz sicher kein Unternehmen beauftragt, seinen Fernseher zum Ausgangspunkt fremder Angriffe zu machen.
Aus meiner Sicht muss deshalb ein Grundsatz gelten:
Wer ein Gerät auf den Markt bringt und weiterhin die Kontrolle über dessen Software besitzt, muss auch Verantwortung für diese Kontrolle übernehmen.
Nicht jede Schwachstelle lässt sich vermeiden.
Nicht jeder Hersteller kann jeden Angriff verhindern.
Aber eine Sicherheitsarchitektur darf nicht darauf beruhen, dass der Kunde einem Anbieter unbegrenzt vertraut, während dessen technische Möglichkeiten kaum überprüfbar sind.
Das gilt für Android-Boxen genauso wie für Router, Netzwerkkameras, Smart-Home-Geräte und industrielle Steuerungen.
Und es gilt unabhängig davon, ob die Software proprietär oder Open Source ist.
Denn selbst offener Quellcode garantiert noch nicht, dass auf einem ausgelieferten Gerät tatsächlich die geprüfte Software läuft.
Am Ende bleibt die Frage, die schon bei Plex2Shell im Mittelpunkt stand:
Warum akzeptieren wir so häufig, dass diejenigen den Schaden tragen, die am wenigsten Einfluss auf die entscheidenden Sicherheitsentscheidungen hatten?
Bei Plex2Shell betraf das vor allem die Folgen der Veröffentlichung und Ausnutzung einer Schwachstelle.
Bei XCPE betrifft es nach Googles Erkenntnissen das Geschäftsmodell eines Geräteherstellers.
Die Dimension ist eine andere.
Das Prinzip bleibt dasselbe.
Verantwortung sollte dort beginnen, wo Entscheidungen getroffen, Risiken geschaffen und Gewinne erzielt werden und nicht erst bei dem Menschen, dessen Internetanschluss am Ende in einem fremden Sicherheitsprotokoll auftaucht.
Quellen und weiterführende Informationen
- Google Threat Intelligence Group (2. November 2026): Shutting the Door on the XCPE Botnet – technische Primäranalyse mit Malwarearchitektur, Kommunikationswegen und Indicators of Compromise.
- Ars Technica (3. November 2026): Google dismantles botnet secretly running on 1.3 million Android TV boxes – ergänzende Berichterstattung über betroffene Geräte und die Folgen der Abschaltung.
- BleepingComputer (2. November 2026): Google disrupts million-device XCPE Android malware botnet, bans TV box maker – Zusammenfassung der Maßnahmen gegen den Hersteller und das Botnet.
- Cloud Security Alliance (4. November 2026): When the Manufacturer Is the Adversary: XCPE and Supply-Chain Trust – ergänzende, KI-unterstützte Analyse; ausdrücklich nicht im regulären CSA-Review freigegeben.
- K42S.de (8. November 2026): Plex2Shell: Ein Patch ist kein Freibrief und warum die Verantwortung für Schäden andere tragen – der vorausgehende Beitrag zu Sicherheitsforschung, Verantwortung und dem Missbrauch kompromittierter Geräte als Proxys.